
Java-Sicherheitsupdate November 2026: Was Spieler und Server-Admins jetzt tun müssen

Java-Sicherheitsupdate November 2026: Was Spieler und Server-Admins jetzt tun müssen
Am 17. November 2026 hat OpenJDK ein Sicherheits-Advisory veröffentlicht. Minecraft Java Edition läuft auf Java, auf eurem PC genauso wie auf jedem Server. Darum hat dieser Beitrag zwei Teile: Für Spielerinnen und Spieler, die Minecraft auf dem eigenen Rechner spielen, und Für Server-Admins, die einen Server mieten oder selbst betreiben.
Stand 18. November 2026: Noch nicht jeder Hersteller hat Patches. Oracle, Amazon Corretto und Azul Zulu haben gepatchte Builds veröffentlicht. Eclipse Temurin noch nicht, und darauf bauen die meisten Minecraft-Hoster und Docker-Images auf. Auch Red Hat, Microsoft und die Linux-Distributionen liefern nach eigenem Zeitplan. Auch der offizielle Minecraft-Launcher bringt noch eine alte Java-Version mit. Findet ihr also noch kein Update, liegt das wahrscheinlich nicht an euch. Prüft in den nächsten Tagen erneut und nutzt bis dahin die Übergangslösungen weiter unten.
Was passiert ist
Das Advisory schließt zehn Lücken im OpenJDK und eine in OpenJFX. Alle sind übers Netzwerk erreichbar, ohne Login und ohne dass jemand etwas anklicken muss. Die schwerste ist CVE-2026-114938 im HotSpot-Compiler mit einem CVSS-Wert von 8.1. Sie betrifft Java 17, 21, 25 und 27. Die Entdecker von Calif nennen sie „Java4Shell“: Ein präparierter Base64-Text lässt den Base64-Decoder von Java Speicher an der falschen Stelle beschreiben. Nach eigenen Angaben konnte Calif so bei Keycloak, Jira und Jenkins fremden Code ausführen, ohne sich anzumelden. Bisher ist kein Angriff in freier Wildbahn bekannt.
Diese eine Lücke steckt in einem Codepfad für die AVX-512-Befehle neuerer Prozessoren. Laut Calif betrifft sie Intel Xeon ab Ice Lake (Sapphire, Emerald und Granite Rapids) sowie AMD EPYC und Ryzen ab Zen 4. Das sind genau die CPUs, die in vielen aktuellen Root-Servern stecken. ARM-Server sind von ihr nicht betroffen. Die übrigen neun Lücken hängen nicht von der CPU ab. Aktualisieren müssen deshalb alle.
Betroffen sind laut Advisory Java 25.0.5, 21.0.13, 17.0.21, 11.0.33, 8u512 und alle älteren Versionen. Java 8 und 11 sind von der schwersten Lücke nicht betroffen, von mehreren anderen aber schon.
Ob sich eine der Lücken konkret über das Minecraft-Protokoll ausnutzen lässt, weiß im Moment niemand. Ein Minecraft-Server verarbeitet aber den ganzen Tag Daten von außen: Pakete von Spielern, Skins, Plugin-Nachrichten, Webpanels, Datenbankverbindungen. Darum gilt: aktualisieren, nicht abwarten.
Alle Lücken im Überblick
| CVE | Bereich | CVSS | Betroffene Java-Linien |
|---|---|---|---|
| CVE-2026-114938 | HotSpot-Compiler („Java4Shell“) | 8.1 | 17, 21, 25, 27 |
| CVE-2026-114939 | Kerberos (org.ietf.jgss) | 7.4 | 8, 11, 17, 21, 25, 27 |
| CVE-2026-114940 | TLS (javax.net.ssl) | 7.4 | 8, 11, 17, 21, 25, 27 |
| CVE-2026-114941 | HotSpot-Compiler | 7.0 | 21, 25, 27 |
| CVE-2026-114942 | Core-Bibliotheken | 7.0 | 17, 21, 25, 27 |
| CVE-2026-114943 | HotSpot-Laufzeit | 6.5 | 8, 11, 17, 21, 25, 27 |
| CVE-2026-114944 | Management (java.lang.management) | 5.9 | 8, 11, 17, 21, 25, 27 |
| CVE-2026-114945 | Core-Bibliotheken (java.lang) | 5.3 | 17, 21, 25, 27 |
| CVE-2026-114946 | HotSpot-Compiler | 4.8 | 8, 11, 17, 21, 25, 27 |
| CVE-2026-114947 | TLS (javax.net.ssl) | 3.7 | 25, 27 |
| CVE-2026-86144 | JavaFX WebView | 7.5 | JavaFX 21, 25, 27 |
JavaFX spielt für Minecraft-Server keine Rolle.
Wer nichts tun muss
- Bedrock Edition (Konsole, Handy, Windows-App, Bedrock Dedicated Server): Sie ist nicht in Java geschrieben.
- Minecraft Realms als Server: Den betreibt Mojang selbst. Euer Minecraft auf dem PC, mit dem ihr euch verbindet, läuft aber trotzdem auf Java. Dafür gilt der Teil für Spielerinnen und Spieler.
Alle, die Minecraft Java Edition spielen oder einen Java-Server betreiben, sind gefragt.
Für Spielerinnen und Spieler
Auch das Minecraft auf eurem PC läuft auf Java und verarbeitet Daten von den Servern, auf denen ihr spielt. Ob sich eine der Lücken über Minecraft ausnutzen lässt, weiß niemand. Laut heise trifft Java4Shell aber auch Java-Programme auf dem eigenen Rechner, wenn sie auf einem der betroffenen Prozessoren laufen.
Der offizielle Launcher hat noch kein Update
Der Minecraft-Launcher installiert sein eigenes Java und benutzt nicht das, was ihr sonst auf dem PC installiert habt. Stand 18. November liefert er diese Versionen aus:
| Minecraft-Version | Java im Launcher | Veröffentlicht |
|---|---|---|
| 26.1 und neuer | 25.0.1 | Dezember 2025 |
| 1.20.5 bis 1.21.11 | 21.0.7 | Mai 2025 |
| 1.18 bis 1.20.4 | 17.0.15 | Mai 2025 |
| bis 1.16.5 | Java 8 | stark veraltet |
Alle sind älter als die gepatchten Builds. Ein Update könnt ihr im Launcher nicht selbst anstoßen, das muss Mojang ausliefern. Gegen die schwerste Lücke könnt ihr euch bis dahin aber selbst schützen.
Ist euer Prozessor betroffen?
Java4Shell trifft nur Prozessoren mit bestimmten AVX-512-Befehlen. In Spiele-PCs und Laptops sind das vor allem:
- AMD Ryzen ab Zen 4: Desktop-Ryzen der Serien 7000, 8000 und 9000 sowie viele Laptop-Ryzen ab 2023, etwa Ryzen 7040, 8040 und Ryzen AI.
- Ältere Intel-Prozessoren: Laptop-CPUs der 10. Generation mit „G“ am Ende (zum Beispiel i7-1065G7) und die 11. Generation. Ab der 12. Generation hat Intel AVX-512 bei Core-Prozessoren abgeschaltet.
- Nicht betroffen sind Macs mit Apple-Chip (M-Serie).
Unter Windows seht ihr euren Prozessor im Task-Manager unter „Leistung“ → „CPU“ oben rechts. Seid ihr unsicher, setzt die Einstellung unten trotzdem. Sie schaltet nur eine Optimierung für Base64 ab und schadet nicht.
Schutz im offiziellen Launcher
- Öffnet den Launcher und geht oben auf „Installationen“.
- Fahrt mit der Maus über eure Installation, klickt auf die drei Punkte und dann auf „Bearbeiten“.
- Klappt „Weitere Optionen“ auf.
- Hängt im Feld für die JVM-Argumente ans Ende, durch ein Leerzeichen getrennt, an:
-XX:-UseBASE64Intrinsics - Speichert und startet Minecraft neu.
Wiederholt das für jede Installation, auch für Fabric-, Forge- oder NeoForge-Profile. Sobald Mojang neues Java ausliefert, entfernt ihr das Argument wieder.
Wer sich auskennt, kann im selben Fenster unter „Java-Programmdatei“ stattdessen ein selbst installiertes, gepatchtes Java eintragen, zum Beispiel Azul Zulu oder Amazon Corretto. Die Java-Linie muss zur Minecraft-Version passen (siehe die Tabelle „Welche Java-Version braucht mein Server?“ im Teil für Server-Admins, für den Client gilt dasselbe).
Andere Launcher
Prism Launcher, MultiMC, ATLauncher, die Modrinth App und CurseForge nutzen je nach Einstellung ein eigenes oder euer installiertes Java. Schaut in deren Java-Einstellungen: Wechselt dort auf ein gepatchtes Java oder tragt das JVM-Argument von oben ein.
Bis die Updates da sind, gilt außerdem: Verbindet euch vor allem mit Servern, die ihr kennt.
Für Server-Admins
Dieser Teil richtet sich an alle, die einen Minecraft-Server oder Proxy betreiben, ob gemietet bei einem Hoster oder auf einem eigenen Root-Server oder einer VM.
Welche Java-Version braucht mein Server?
| Minecraft-Version | Java-Version | Gibt es einen Fix? |
|---|---|---|
| 26.1 und neuer | Java 25 | Ja |
| 1.20.5 bis 1.21.11 | Java 21 | Ja |
| 1.18 bis 1.20.4 | Java 17 | Ja |
| 1.17.x | Java 16 | Nein, Java 16 bekommt keine Updates mehr. Stellt auf Java 17 um, 1.17 läuft damit. |
| bis 1.16.5 | Java 8 (oft auch 11) | Ja |
Proxys wie Velocity oder BungeeCord laufen auch auf Java und brauchen genauso das Update.
Welche Version ist sicher?
Gesucht ist ein Build, der nach dem 17. November 2026 erschienen ist und neuer ist als die oben genannten Versionen. Die Nummern unterscheiden sich je nach Hersteller. Stand 18. November:
| Hersteller | Gepatchte Builds |
|---|---|
| Oracle | 17.0.21.1, 21.0.13.1, 25.0.5.1 |
| Amazon Corretto | 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 |
| Azul Zulu | 17.0.21.1, 21.0.13.1, 25.0.5.1 |
| Eclipse Temurin | noch keiner |
| Red Hat, Microsoft, Linux-Distributionen | noch offen, eigener Zeitplan |
Von Temurin, auf dem die meisten Minecraft-Hoster und Docker-Images aufbauen, gab es noch keinen neuen Build. Adoptium arbeitet daran und peilt „so schnell wie möglich“ an. Prüft also beim Aktualisieren, ob der Build wirklich neu ist, und nicht nur, ob der Paketmanager „fertig“ meldet.
Eure aktuelle Version zeigt:
java -version
Wichtig: Ein laufender Server benutzt weiter das Java, mit dem er gestartet wurde. Ohne Neustart bringt das Update nichts.
Ihr seid Kunde bei einem Hoster
Bei den meisten Minecraft-Hostern wählt ihr im Panel nur ein „Java-Image“ oder eine „Java-Version“ aus. Die Java-Installation darin pflegt der Hoster. Ihr könnt also vor allem drei Dinge tun:
- Nachsehen, welche Java-Version läuft. Die meisten Server schreiben sie beim Start in die Konsole. Paper zum Beispiel meldet die Java-Version in den ersten Zeilen.
- Den Hoster fragen, ob und wann die Images aktualisiert werden. Eine Vorlage dafür steht unten.
- Nach dem Update neu starten, damit der Server das neue Java auch benutzt. Manche Panels ziehen ein neues Image erst beim nächsten Start oder erst nach „Neu installieren“. Fragt nach, was bei eurem Hoster nötig ist.
Läuft euer Server noch auf Java 16 (Minecraft 1.17), stellt im Panel auf Java 17 um.
Vorlage für Ticket oder E-Mail
Passt die Teile in eckigen Klammern an und schickt den Text an den Support eures Hosters:
Betreff: Java-Sicherheitsupdate vom 17.11.2026 für meinen Minecraft-Server

Hallo,

am 17. November 2026 hat OpenJDK ein Sicherheits-Advisory mit zehn
Schwachstellen veröffentlicht, darunter CVE-2026-114938 (CVSS 8.1):
https://openjdk.org/groups/vulnerability/advisories/2026-11-17

Betroffen sind Java 25.0.5, 21.0.13, 17.0.21, 11.0.33, 8u512 und ältere
Versionen. Mein Server [Servername / Server-ID] läuft laut Startlog mit
Java [Version aus der Konsole].

Ich habe dazu folgende Fragen:

1. Wann stellt ihr aktualisierte Java-Versionen bzw. Images bereit, die
   diese Lücken schließen?
2. Muss ich danach etwas tun (Neustart, Image neu auswählen, Neuinstallation),
   damit mein Server die neue Version benutzt?
3. Gibt es bis dahin eine Übergangslösung, die ihr empfehlt?

Vielen Dank und viele Grüße
[Name]
Ihr betreibt einen Root-Server oder eine VM
Hier seid ihr selbst verantwortlich. Der Ablauf ist immer derselbe: herausfinden, welches Java läuft, aktualisieren, neu starten, prüfen.
1. Jede Java-Installation finden
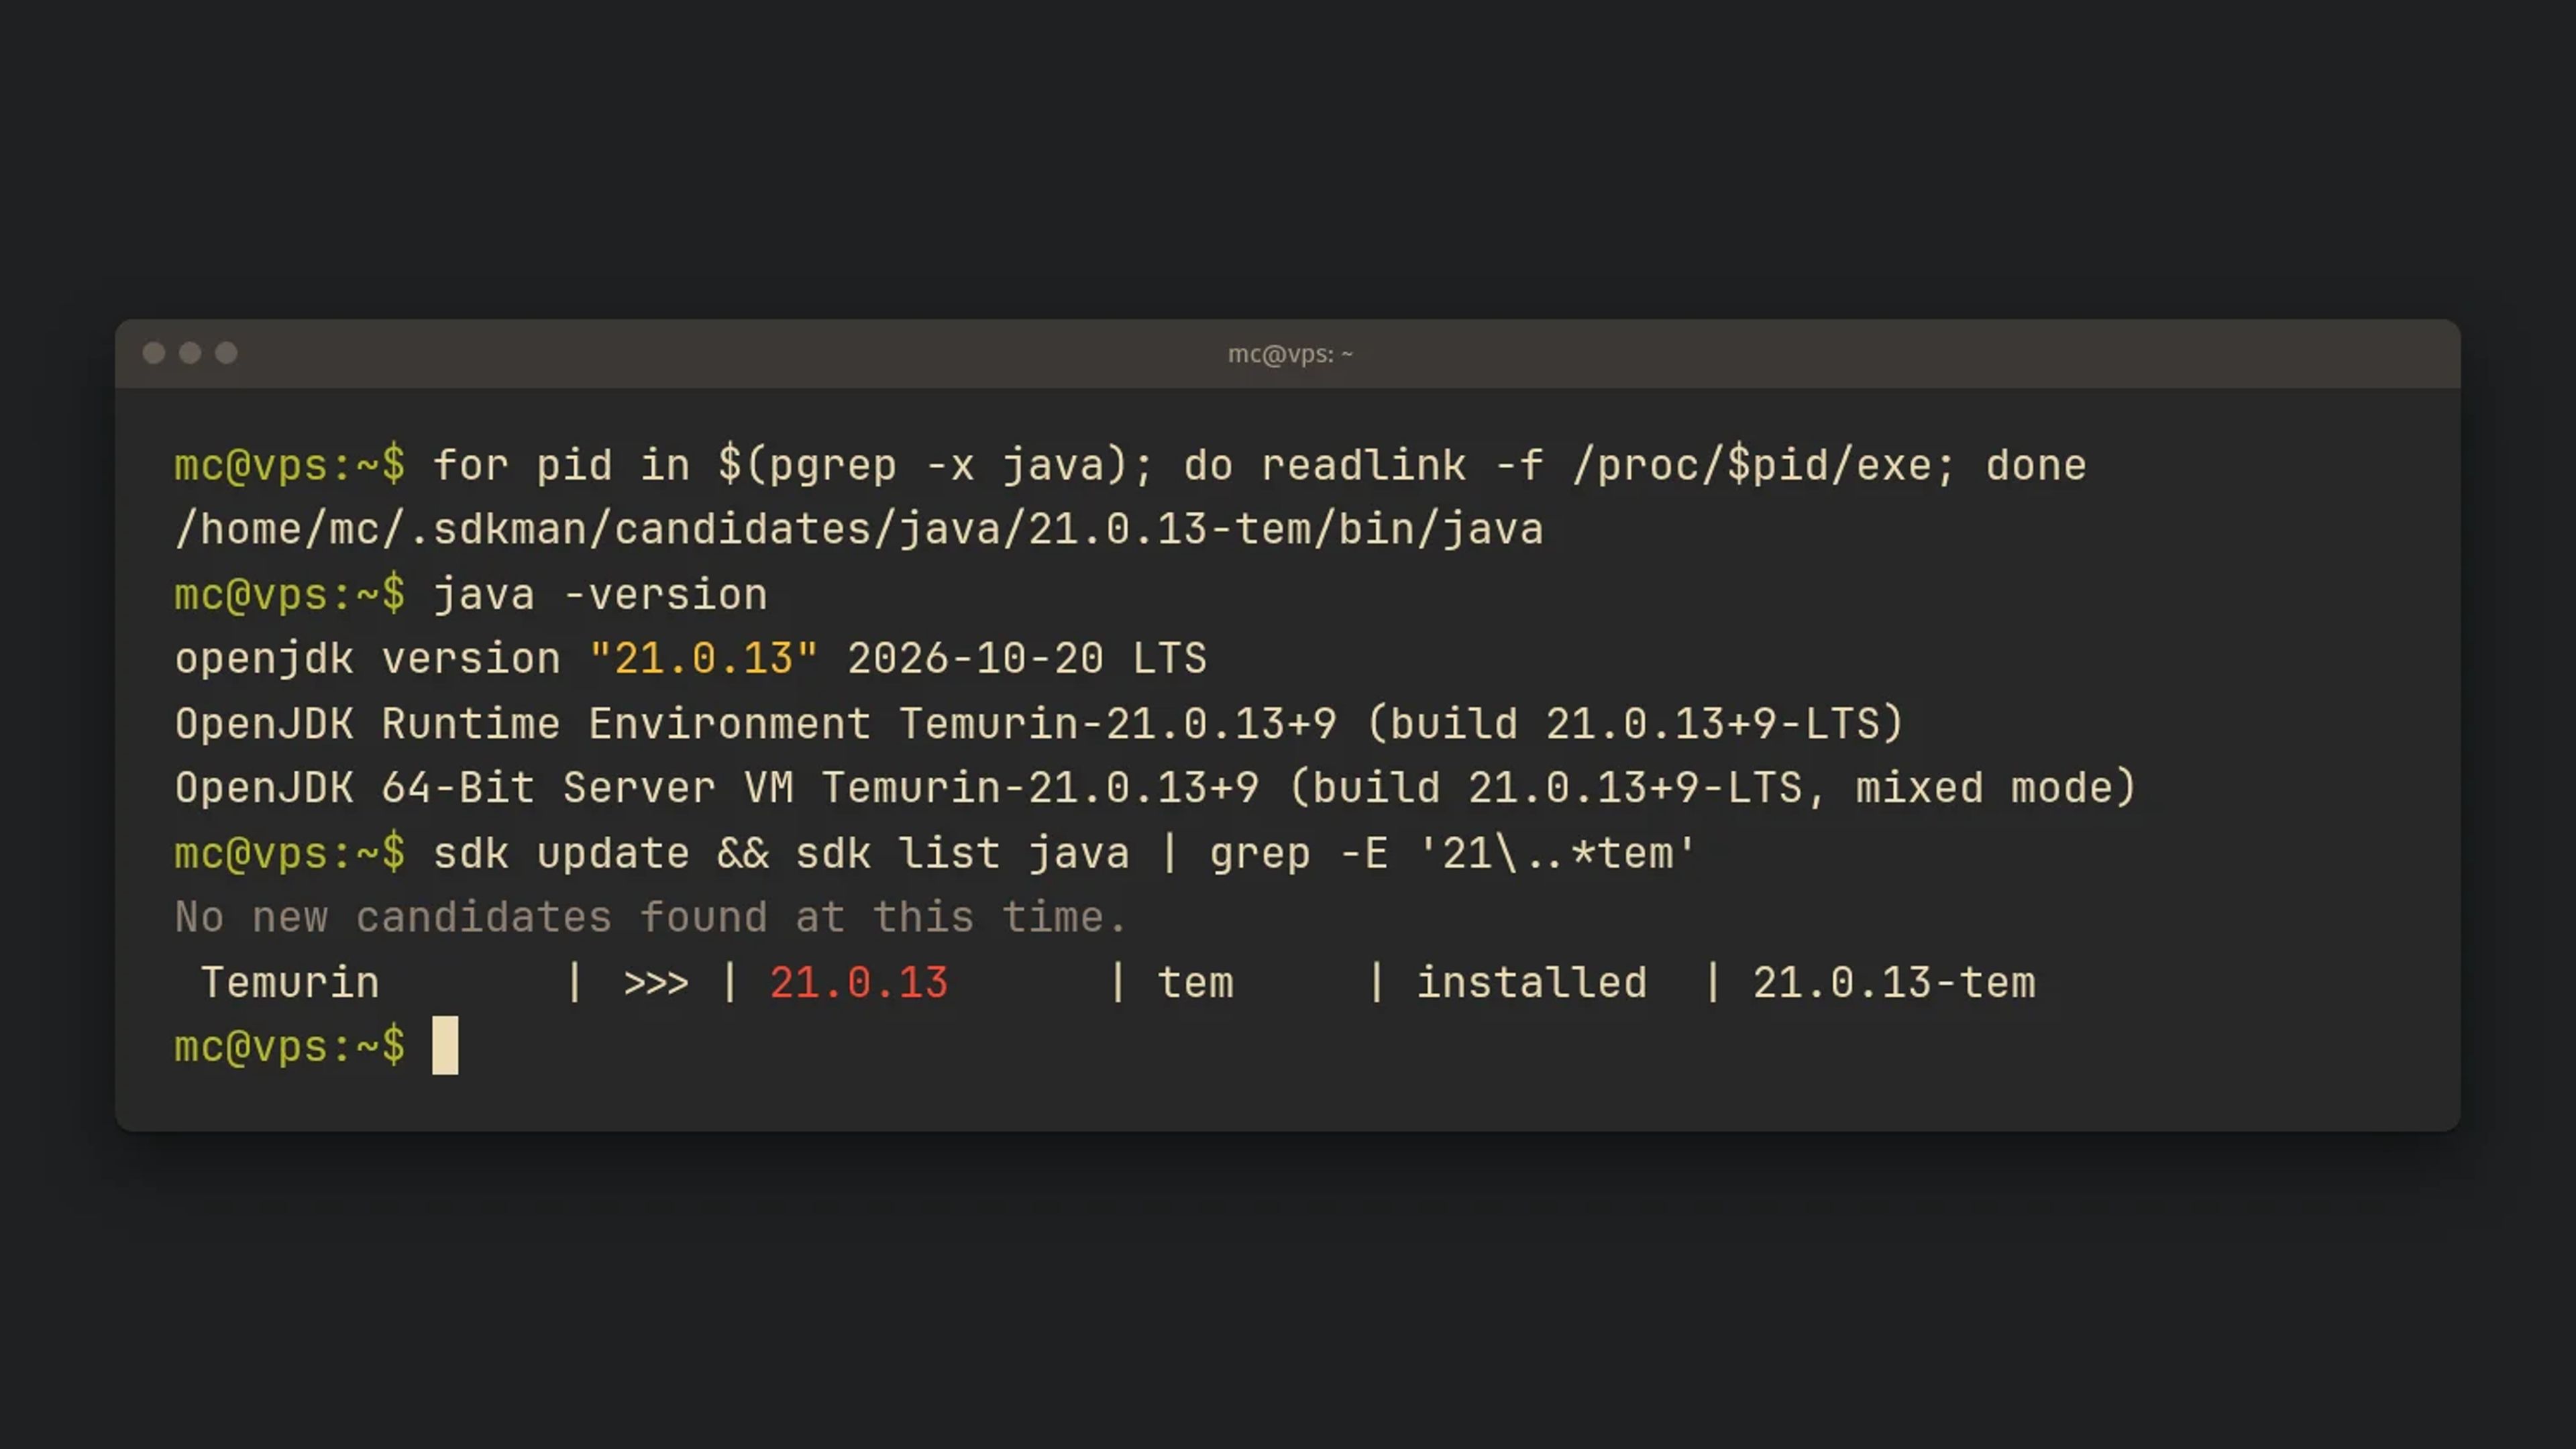
Auf vielen Servern liegt mehr als ein Java, etwa ein Systempaket, ein entpacktes Archiv unter /opt und eines über SDKMAN. Diese Befehle zeigen, welches Java eure laufenden Prozesse wirklich benutzen und was insgesamt installiert ist:
# Welches Java benutzt jeder laufende Java-Prozess?
for pid in $(pgrep -x java); do
  echo "PID $pid: $(readlink -f /proc/$pid/exe)"
done

# Alle installierten Java-Binaries auf dem System
sudo find / -xdev -type f -path '*/bin/java' 2>/dev/null
Ruft jedes gefundene Binary mit -version auf, zum Beispiel /opt/java/bin/java -version.
2a. Mit SDKMAN
SDKMAN installiert Java pro Benutzer unter ~/.sdkman. Meldet euch als der Benutzer an, unter dem der Minecraft-Server läuft.
# Kandidatenliste aktualisieren
sdk selfupdate
sdk update

# Neue Builds eurer Linie suchen, z. B. Java 25 von Temurin
sdk list java | grep -E '25\..*tem'

# Den neuen Build installieren und als Standard setzen
# (Identifier aus der Liste übernehmen)
sdk install java <identifier>
sdk default java <identifier>

# Prüfen
java -version
Startet euer Server über eine systemd-Unit oder ein Skript, schaut nach, welchen Pfad es benutzt:
~/.sdkman/candidates/java/current/bin/javafolgt automatisch dem Standard, den ihr mitsdk defaultsetzt.- Ein fester Pfad wie
~/.sdkman/candidates/java/21.0.13-tem/bin/javableibt beim alten Build. Tragt dort den neuen Pfad ein oder stellt aufcurrentum.
Den alten Build entfernt ihr erst, wenn der Server mit dem neuen sauber läuft: sdk uninstall java <alter-identifier>.
2b. Ohne SDKMAN
Debian und Ubuntu (Pakete openjdk-* oder Temurin aus dem Adoptium-Repository):
sudo apt update
apt list --upgradable 2>/dev/null | grep -Ei 'jdk|jre|temurin'
sudo apt upgrade
Fedora, RHEL, Rocky, Alma:
sudo dnf check-update --refresh | grep -Ei 'jdk|jre|temurin'
sudo dnf upgrade
Arch Linux:
sudo pacman -Syu
Distributionen liefern Sicherheitsupdates mit ihrer eigenen Paketversion aus, oft einige Tage nach dem Advisory. Erscheint noch kein Update, prüft den Security-Tracker eurer Distribution.
Manuell entpacktes Java (zum Beispiel ein Temurin-Archiv unter /opt): Ladet den neuen Build herunter, sobald er erscheint, entpackt ihn neben den alten und lasst einen festen Pfad darauf zeigen. Dann ändert sich bei künftigen Updates nur dieser Link:
sudo tar -xzf OpenJDK25U-jdk_x64_linux_hotspot_<version>.tar.gz -C /opt
sudo ln -sfn /opt/jdk-<version> /opt/java-25
/opt/java-25/bin/java -version
Euer Startskript ruft dann immer /opt/java-25/bin/java auf.
Docker und Pterodactyl/Pelican: Die Java-Images (etwa die „Yolks“ von Pterodactyl) bauen meist auf Temurin auf. Sobald neue Images erscheinen, müsst ihr sie auf jedem Node ziehen und die Container neu erstellen. Ein bloßer Neustart reicht nicht, wenn das Image nicht neu gezogen wurde:
docker compose pull
docker compose up -d
3. Neu starten und prüfen
Startet jeden Minecraft-Server und jeden Proxy neu. Danach führt ihr die Schleife aus Schritt 1 noch einmal aus und prüft für jeden Prozess die Version. Erst wenn dort überall der neue Build steht, seid ihr fertig.
Übergangslösung, solange kein Build da ist
Gibt es für euer Java noch keinen Patch, könnt ihr zumindest Java4Shell entschärfen. Prüft zuerst, ob eure CPU den betroffenen Befehlssatz hat:
grep -om1 -E 'avx512_?vbmi' /proc/cpuinfo
Gibt der Befehl nichts aus, ist euer Server für Java4Shell nicht anfällig. Für die übrigen Lücken braucht ihr das Update trotzdem.
Erscheint avx512vbmi oder avx512_vbmi, schaltet eines dieser beiden JVM-Flags den betroffenen Codepfad ab:
# Schaltet nur die Base64-Optimierung ab (engere Variante)
java -XX:-UseBASE64Intrinsics -jar server.jar

# Begrenzt Java auf AVX2; wirkt breiter und kann mehr Leistung kosten
java -XX:UseAVX=2 -jar server.jar
Ob das Flag im laufenden Server greift, zeigt jcmd <PID> VM.flags -all | grep -E 'UseBASE64Intrinsics|UseAVX'. Setzt UseAVX nur auf x86-Servern: Eine ARM-JVM kennt das Flag nicht und startet dann gar nicht.
Beides sind keine offiziellen Empfehlungen von OpenJDK, sondern Übergangslösungen aus den Analysen von Sicherheitsforschern. Sie helfen nur gegen CVE-2026-114938, nicht gegen die übrigen neun Lücken. Sobald ein gepatchter Build läuft, entfernt ihr das Flag wieder.
Kurz zusammengefasst
- Bedrock: nichts zu tun. Realms-Server pflegt Mojang.
- Spielerinnen und Spieler: Prozessor prüfen, im Launcher
-XX:-UseBASE64Intrinsicseintragen und wieder entfernen, sobald Mojang neues Java ausliefert. - Gemieteter Server: Java-Version im Startlog prüfen, beim Hoster nachfragen, nach dem Update neu starten.
- Eigener Server: alle Java-Installationen finden, über SDKMAN, Paketmanager oder neues Archiv aktualisieren, neu starten, Version prüfen.
- Java 16 auf Java 17 umstellen, ältere Linien ohne Support ebenso.
Habt ihr Fragen oder hängt ihr irgendwo fest, meldet euch bei uns auf Discord.
Quellen und weiterlesen
Offiziell:
- OpenJDK Vulnerability Advisory vom 17. November 2026 mit allen CVE-Nummern
- CISA: Critical Java Vulnerability Requires Immediate Patching (englisch)
Auf Deutsch:
- heise online: Java: RCE mit AAAA…=
- Borns IT- und Windows-Blog: Kritische Schwachstelle Java4Shell (CVE-2026-114938)
Auf Englisch: